Em resumo: duas falhas críticas no PHP, conhecidas como PHP2Shell, permitem que invasores executem códigos no servidor sem precisar de login. Sites WordPress e outras aplicações que utilizam versões afetadas do PHP estão expostos. A solução é atualizar o PHP do servidor para 8.5.12, 8.4.27, 8.3.36 ou 8.2.35.
As vulnerabilidades foram descobertas com auxílio de inteligência artificial e divulgadas em 21 de outubro de 2026. Segundo a Unit 42, equipe de inteligência de ameaças da Palo Alto Networks, há mais de 22,6 milhões de instâncias potencialmente vulneráveis expostas à internet.
Na Hangar, já estamos acompanhando o alerta e aplicando as correções nos ambientes que gerenciamos. Neste artigo, explicamos os riscos, quem precisa agir e o que fazer para proteger seu site.
O que é PHP e por que essa falha preocupa?
PHP é uma linguagem de programação executada no servidor, responsável por processar informações e permitir funcionalidades dinâmicas em sites e aplicações web.
O WordPress depende do PHP para funcionar. Segundo a W3Techs, a plataforma está presente em aproximadamente 40% dos sites da internet, enquanto o PHP é utilizado por cerca de três em cada quatro sites cuja tecnologia de servidor é conhecida.
Por isso, a vulnerabilidade pode afetar não apenas sites WordPress, mas também lojas virtuais, blogs, sistemas corporativos e outras aplicações que utilizam a linguagem.
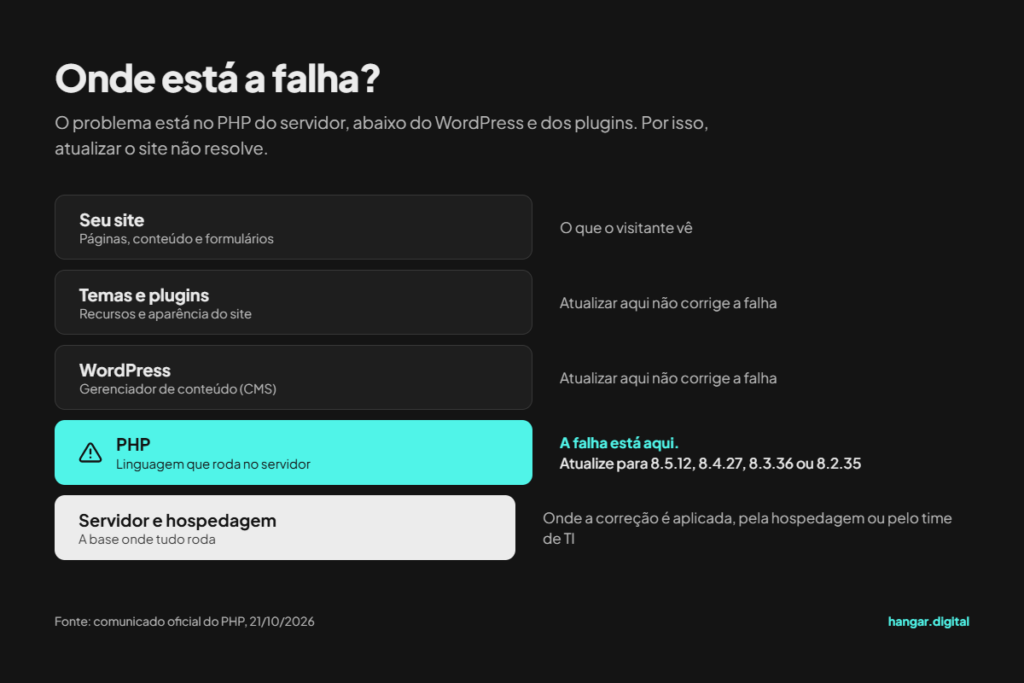
O problema está no ambiente PHP, não no WordPress ou em seus plugins. Atualizar apenas o site não basta: é preciso verificar e atualizar a versão do PHP no servidor.
O que são as vulnerabilidades PHP2Shell e como a IA ajudou a identificá-las?
As falhas CVE-2026-109618 e CVE-2026-109619, conhecidas como PHP2Shell, foram classificadas como críticas, com pontuação 9,2 de 10 na escala CVSS 4.0.
Ambas permitem a execução remota de código (RCE) sem autenticação. Em determinadas condições, um invasor pode executar comandos no servidor, comprometer aplicações e acessar informações sensíveis.
| Identificador | Tipo de falha | Risco |
| CVE-2026-109618 | Execução remota de código (RCE) | Exploração de falhas no gerenciamento de memória e no tratamento de erros. |
| CVE-2026-109619 | Execução remota de código (RCE) | Execução de códigos no servidor devido a problemas no gerenciamento de memória. |
As falhas passaram despercebidas por anos. Quem as encontrou foram pesquisadores das empresas de segurança Calif e Wiz, que usaram ferramentas de IA para analisar o código do PHP, incluindo tecnologia da OpenAI, segundo o g1.
O caso mostra que a IA acelera tanto a descoberta de falhas quanto a exploração por invasores. Houve tentativas de ataque relatadas antes mesmo da divulgação oficial. Corrigir vulnerabilidades críticas rapidamente deixou de ser boa prática e virou necessidade.
Quais versões do PHP precisam ser atualizadas?
As correções para as vulnerabilidades foram disponibilizadas pelo PHP em 21 de outubro de 2026. Confira as versões corrigidas para cada linha:
| Versão do PHP no servidor | Versão corrigida |
| 8.5 | 8.5.12 ou superior |
| 8.4 | 8.4.27 ou superior |
| 8.3 | 8.3.36 ou superior |
| 8.2 | 8.2.35 ou superior |
| 8.1 ou anterior | Sem nova versão oficial: migrar para uma versão suportada |
Segundo o comunicado oficial do PHP, estão expostas todas as instalações que atendem requisições web e ainda não receberam a correção. Isso inclui as configurações mais comuns de hospedagem: PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed. O risco é considerado maior no mod_php, o módulo que roda o PHP dentro do Apache, porque nele o ataque pode começar antes mesmo de o código do site ser executado.
O PHP 8.1 e versões anteriores já estão fora do suporte. A equipe do PHP liberou apenas correções mínimas no código-fonte para essas linhas, por isso o caminho seguro é migrar.
A atualização deve ser feita pela equipe responsável pelo servidor, considerando a compatibilidade com a aplicação e testando o site após a mudança. Afinal, corrigir uma falha de segurança não pode custar a experiência de quem navega pelo site. Antes de atualizar, confirme qual é a versão de segurança mais recente da linha utilizada.
O que fazer agora para proteger seu site?
A prioridade é identificar os ambientes vulneráveis, aplicar as correções e verificar possíveis sinais de invasão.
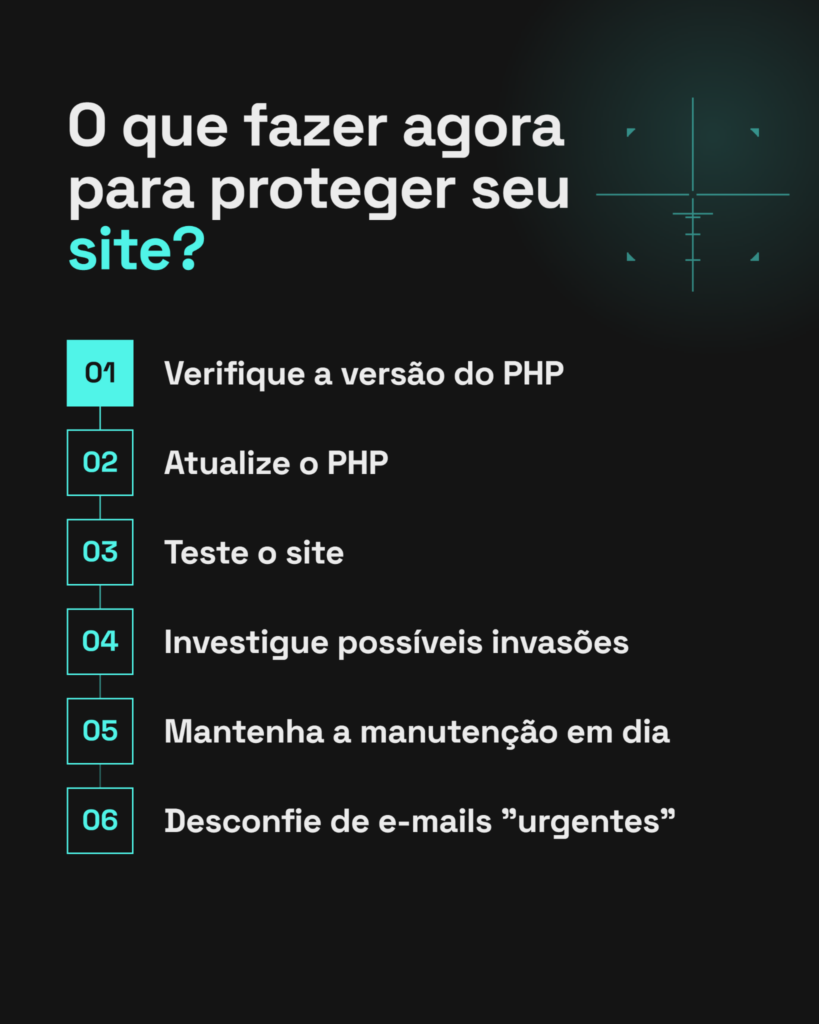
1. Verifique a versão do PHP
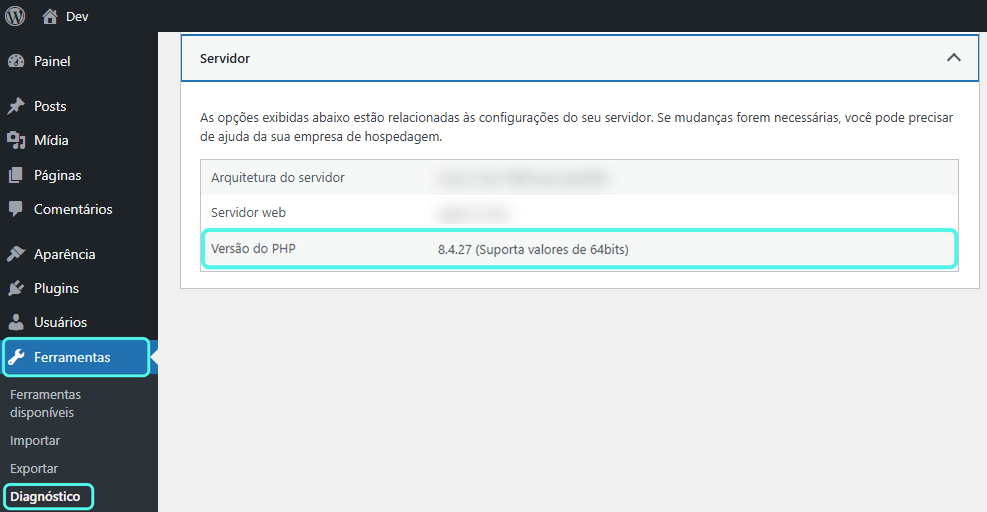
No WordPress, acesse Ferramentas > Saúde do site > Informações > Servidor. Se houver várias aplicações, confira cada ambiente.
2. Atualize o PHP
Instale uma versão corrigida e compatível com a aplicação. Após a atualização, reinicie os processos do PHP. Se o site roda em contêineres, reconstrua as imagens para incorporar a correção.
Se a hospedagem for gerenciada por terceiros, solicite a confirmação da atualização e das etapas necessárias.
3. Teste o site
Após a mudança, verifique páginas, formulários, integrações e áreas administrativas para garantir que tudo continue funcionando. Vale também comparar a velocidade do site antes e depois da atualização.
4. Investigue possíveis invasões
A atualização não elimina eventuais danos de ataques anteriores. Se houver atividade suspeita, solicite uma avaliação de segurança.
5. Não consegue atualizar?
A CISA, agência de cibersegurança dos EUA, recomenda que sistemas que não possam ser atualizados imediatamente, ou que ainda usem PHP 8.1 ou anterior, sejam retirados do ar até a correção. Um firewall de aplicação (WAF) pode ajudar a reduzir a exposição, mas não substitui a atualização.
6. Mantenha a manutenção em dia
Atualizações, backups, controle de acessos e monitoramento contínuo ajudam a reduzir riscos. A manutenção também é uma boa hora para revisar a estrutura do site, já que muitos problemas nascem ainda no projeto. Por isso, vale conferir 4 erros para evitar na hora de criar um site.
7. Desconfie de e-mails “urgentes”.
Golpistas adoram usar notícias como essa para phishing. Na dúvida, não clique.
E se eu não souber se meu site está vulnerável?
Se o seu site é gerenciado pela Hangar, pode ficar tranquilo: estamos aplicando as correções e priorizando os sites expostos à internet. Se alguma ação depender de você, entramos em contato.
Segurança digital se faz com prevenção, atualização e acompanhamento. Não deixe essa verificação para depois.
Perguntas frequentes
É o nome associado a duas vulnerabilidades críticas no PHP, identificadas como CVE-2026-109618 e CVE-2026-109619, que podem permitir a execução remota de código em servidores vulneráveis sem autenticação.
Pode estar, caso utilize uma versão do PHP afetada e ainda não corrigida. O risco depende da versão e da configuração do servidor.
Não. A correção é da linguagem, não do CMS: é a versão do PHP no servidor que precisa ser atualizada. Atualizar temas ou plugins não resolve.
As versões corrigidas são PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35, ou versões posteriores compatíveis. Quem utiliza PHP 8.1 ou anterior deve migrar para uma versão com suporte de segurança.
No WordPress, acesse Ferramentas > Saúde do site > Informações > Servidor. Se não tiver acesso ao painel, consulte sua hospedagem ou equipe de TI.
Não. A vulnerabilidade pode existir sem apresentar erros visíveis. É necessário verificar a versão do PHP e confirmar se a correção foi aplicada.
Não necessariamente. Estar vulnerável não significa que houve invasão. Porém, se houver sinais de atividade suspeita, solicite uma avaliação de segurança, mesmo após atualizar o PHP.
Priorize a correção. Enquanto ela não for possível, a recomendação da CISA é retirar o sistema do ar. Um WAF reduz a exposição, mas não substitui a atualização.
Sim, se houver incompatibilidade com a aplicação. A atualização deve considerar os requisitos do projeto e incluir testes de páginas, formulários, integrações e áreas administrativas.
Pesquisadores usaram IA para vasculhar o código do PHP e encontraram falhas que estavam escondidas havia anos. A mesma tecnologia pode ajudar invasores a explorar brechas mais rápido, o que torna a correção ainda mais urgente.
Não. Nosso time já está verificando e atualizando os ambientes que gerenciamos. Se alguma ação depender de você, entramos em contato.
Sim. Se você não sabe qual versão do PHP está instalada ou precisa de apoio para avaliar a segurança do ambiente, fale com a equipe da Hangar ou acione seu time de TI.
Fontes e referências
- PHP.net — comunicado oficial sobre as vulnerabilidades e as correções
- CISA — alerta sobre vulnerabilidades críticas no PHP
- Palo Alto Networks Unit 42 — análise técnica das vulnerabilidades CVE-2026-109618 e CVE-2026-109619
- G1 — entenda o PHP e a falha de segurança detectada por IA
- W3Techs — estatísticas de uso do WordPress